Chuyển đổi số giúp doanh nghiệp nhỏ và vừa (DNNVV) tiếp cận khách hàng toàn cầu với chi phí thấp hơn, nhưng cũng làm gia tăng nguy cơ mất dữ liệu, gián đoạn kinh doanh. Khi yêu cầu pháp lý cụ thể hơn, quản trị rủi ro số trở thành điều kiện bảo vệ dòng tiền, uy tín và sức cạnh tranh của doanh nghiệp.
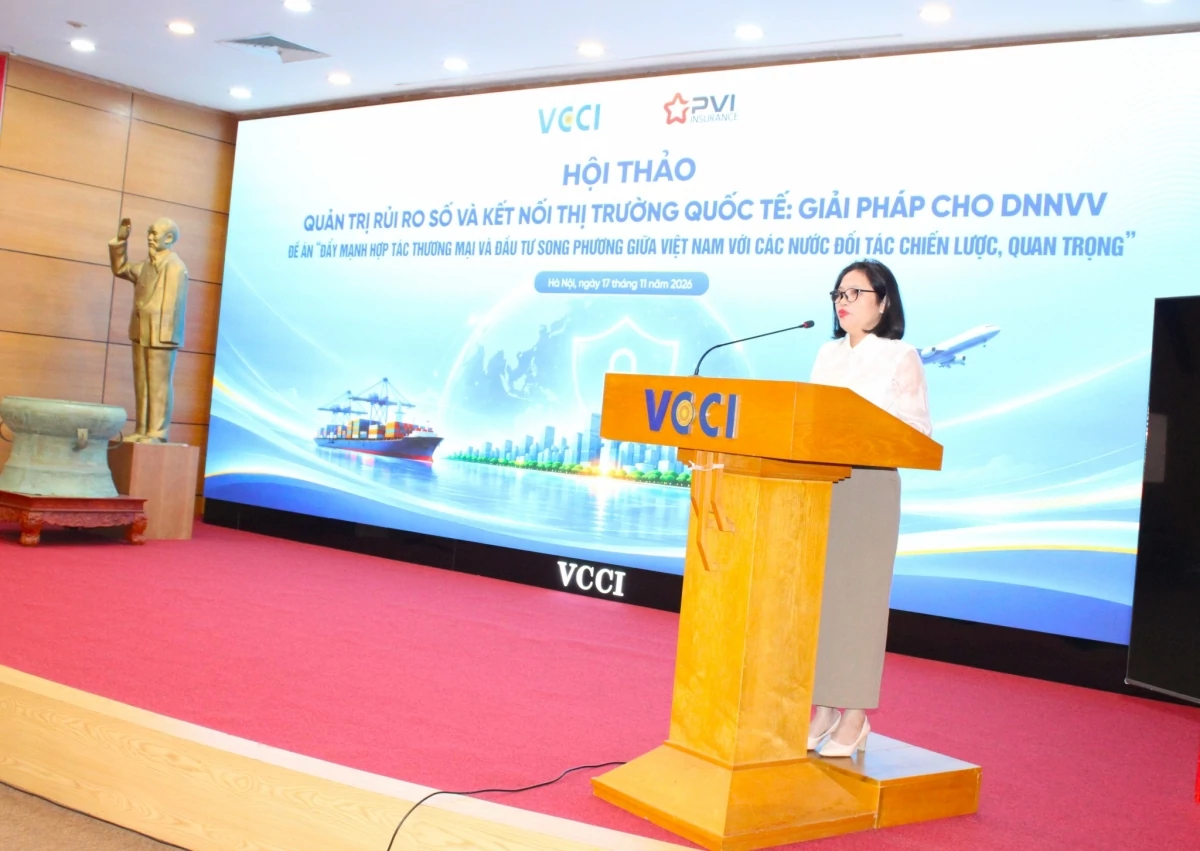 |
| Bà Trần Thị Thanh Tâm, Giám đốc Trung tâm Hỗ trợ Doanh nghiệp nhỏ và vừa. Ảnh: Trọng Nghĩa. |
Từ điểm yếu nội tại đến nguy cơ mất thị trường
Theo Cơ sở dữ liệu quốc gia về đăng ký doanh nghiệp, tính đến ngày 31/12/2025, DNNVV chiếm khoảng 98% trong tổng số 1.017.056 doanh nghiệp đang hoạt động. Nguồn lực tài chính, nhân lực và chuyên môn công nghệ còn hạn chế. Theo Hiệp hội An ninh mạng quốc gia, năm 2025 Việt Nam ghi nhận khoảng 552.200 vụ tấn công mạng; 52,3% doanh nghiệp khảo sát từng chịu thiệt hại, khoảng 25,5 triệu tài khoản bị lộ lọt thông tin.
Phát biểu tại Hội thảo “Quản trị rủi ro số và kết nối thị trường quốc tế: Giải pháp cho các doanh nghiệp nhỏ và vừa” do Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) tổ chức này 17/11/2026 tại Hà Nội, bà Trần Thị Thanh Tâm, Giám đốc Trung tâm Hỗ trợ Doanh nghiệp nhỏ và vừa (thuộc VCCI) cho biết, nền tảng số giúp doanh nghiệp nhỏ giới thiệu sản phẩm, giao dịch và phục vụ khách hàng ở nhiều thị trường. Nhưng dữ liệu, hệ thống vận hành và niềm tin thương mại có thể bị xâm hại. Email giả mạo đối tác khiến kế toán chuyển tiền sai tài khoản; sự cố hệ thống bán hàng kéo theo chậm giao hàng, đứt dòng tiền.
Nhiều lỗ hổng bắt đầu từ thói quen vận hành thiếu kiểm soát. Ông Ngô Việt Khôi, chuyên gia bảo mật của Công ty cổ phần An ninh Dữ liệu Việt Nam (VNDS) chỉ ra sáu điểm yếu: thiếu nhân sự chuyên trách, thiếu ngân sách, quy trình phụ thuộc cá nhân, trộn lẫn tài sản cá nhân và doanh nghiệp, phụ thuộc bên thứ ba, thiếu kịch bản ứng phó. Dùng chung mật khẩu, gửi thông tin đăng nhập qua zalo, lưu dữ liệu khách hàng trên gmail cá nhân hay để nhân viên cũ giữ quyền quản trị đều gây thất thoát.
Đáng chú ý, “DNNVV không bị chọn vì LỚN, DNNVV bị chọn vì Dễ”, cảnh báo của ông Khôi đáng suy ngẫm. Bởi, dữ liệu có thể rời doanh nghiệp mà không cần hacker; một nhân viên chọn cách tiện hơn cũng đủ đưa thông tin khách hàng, hợp đồng hay tài khoản ra ngoài tầm kiểm soát. Hệ quả là mất khách hàng, trách nhiệm pháp lý và suy giảm uy tín.
Tuân thủ pháp luật phải trở thành năng lực vận hành
Khung pháp lý về an ninh mạng và dữ liệu hoàn thiện. Luật Bảo vệ dữ liệu cá nhân năm 2025 và Nghị định số 356/2025/NĐ-CP của Chính phủ có hiệu lực từ 1/1/2026; Luật An ninh mạng số 116/2025/QH15 của Quốc hội có hiệu lực từ 1/7/2026. Doanh nghiệp phải chuyển quy định thành quy trình bán hàng, tuyển dụng, marketing và lưu trữ.
Tận tại Hội thảo, Đại úy Nguyễn Tiến Đức, cán bộ Phòng Tham mưu tổng hợp, Cục An ninh mạng, Bộ Công an nhấn mạnh, doanh nghiệp cần “xác định đúng tư cách trước khi xác định nghĩa vụ”. Một đơn vị có thể là chủ quản hệ thống thông tin, bên cung cấp dịch vụ trên mạng hoặc chủ thể đăng tải thông tin; mỗi tư cách kéo theo trách nhiệm riêng. Doanh nghiệp phải xác định cấp độ hệ thống từ 1 đến 5 theo chức năng, dữ liệu và đối tượng phục vụ. Theo Đại úy Nguyễn Tiến Đức, hệ thống thông tin của DNNVV thường được xếp vào cấp độ 2 hoặc cấp độ 3. Trong đó, hệ thống có thể được xác định thuộc cấp độ 3 nếu xử lý dữ liệu cá nhân của từ 100.000 người trở lên đối với dữ liệu cơ bản hoặc từ 10.000 người trở lên đối với dữ liệu nhạy cảm.
Với hệ thống đầu tư, xây dựng trước ngày 1/7/2026, doanh nghiệp phải hoàn thành thẩm định, phê duyệt cấp độ chậm nhất ngày 1/1/2027 và đáp ứng yêu cầu bảo vệ tương ứng chậm nhất ngày 1/7/2027. Người đứng đầu chịu trách nhiệm trước pháp luật; thuê dịch vụ ngoài không chuyển giao trách nhiệm. DNNVV cần lập danh mục hệ thống, phân công đầu mối.
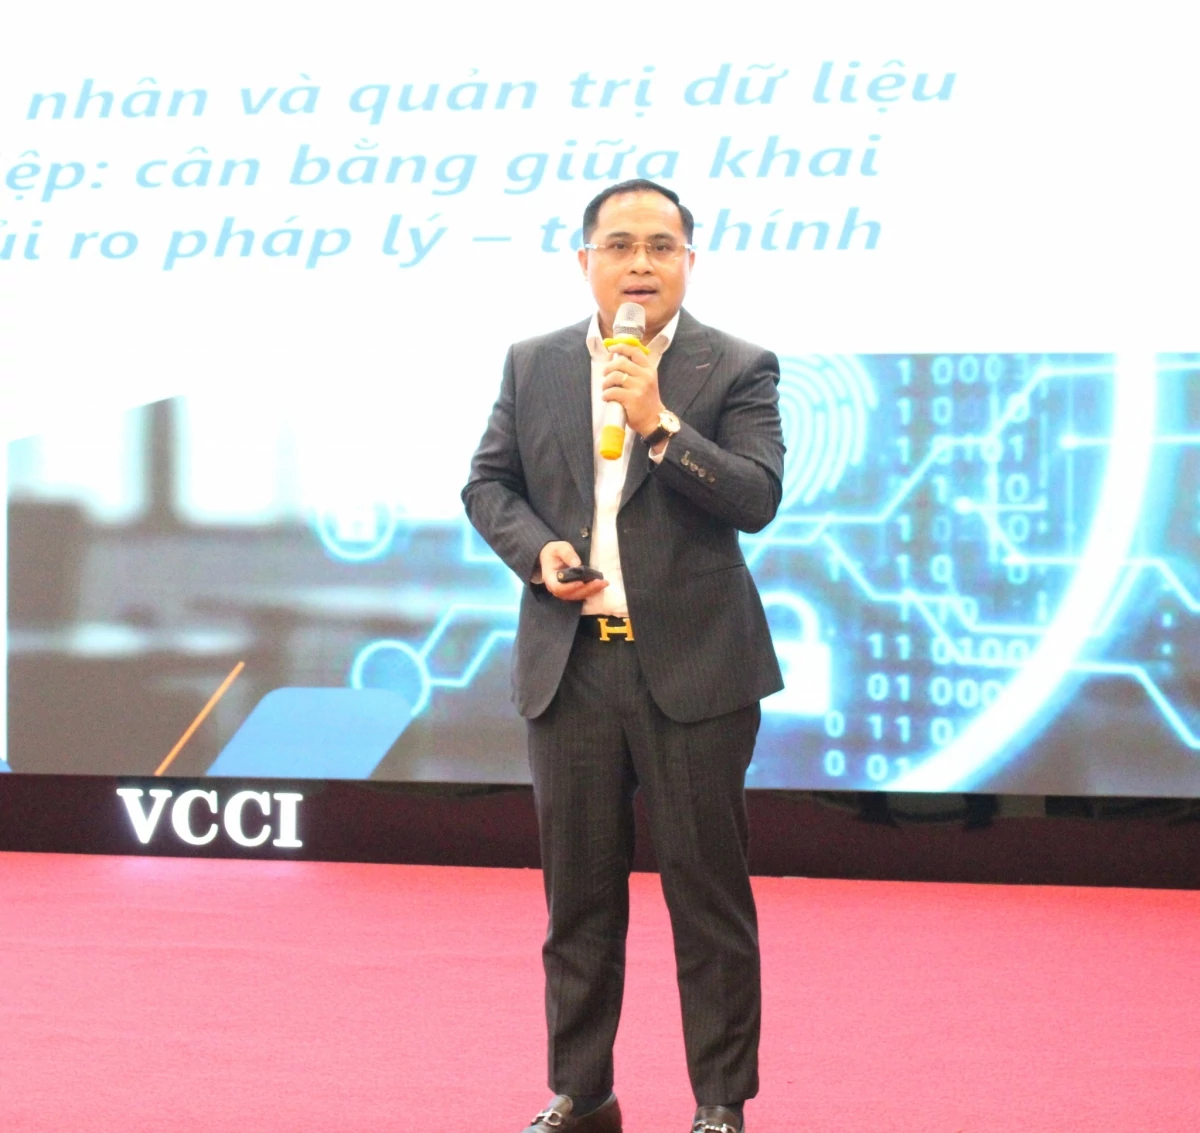 |
| Luật sư Lưu Xuân Vĩnh Công ty Luật Asia Legal chia sẻ tại Hội thảo. Ảnh: Trọng Nghĩa. |
Ở góc độ dữ liệu cá nhân, Luật sư Lưu Xuân Vĩnh Công ty Luật Asia Legal cho rằng: “Quy mô nhỏ chỉ ảnh hưởng đến phần hồ sơ, không ảnh hưởng đến nghĩa vụ”. Doanh nghiệp cần biết dữ liệu nào mình có, nằm ở đâu, ai truy cập, lưu bao lâu và căn cứ cho từng mục đích. Dữ liệu thu để giao hàng không mặc nhiên được dùng quảng cáo hay chia sẻ bên thứ ba; tiếp thị cần căn cứ phù hợp, thông tin rõ nội dung, tần suất và cách từ chối.
Luật sư Vĩnh lưu ý, chuyển dữ liệu cá nhân xuyên biên giới không chỉ là gửi tệp ra nước ngoài. Dữ liệu lưu trên đám mây tại Việt Nam nhưng được doanh nghiệp nước ngoài truy cập xử lý cũng có thể thuộc phạm vi này. Theo Nghị định số 330/2026/NĐ-CP, vi phạm chuyển dữ liệu xuyên biên giới có thể bị phạt đến 5% doanh thu năm liền trước; vi phạm khác tối đa 3 tỷ đồng đối với tổ chức, mua bán dữ liệu đến 10 lần khoản thu bất hợp pháp. Khắc phục, bồi thường, tranh chấp và mất hợp đồng còn có thể tốn kém hơn.
DNNVV nên kiểm kê dữ liệu và ưu tiên rủi ro lớn nhất. Cần lập bản đồ dữ liệu; rà soát biểu mẫu, tách mục đích giao dịch và marketing; phân quyền truy cập; bổ sung điều khoản bảo vệ dữ liệu trong hợp đồng CRM, điện toán đám mây; thu hồi quyền khi nhân sự nghỉ việc; sao lưu, thử khôi phục. Đồng thời, xây dựng quy trình xử lý yêu cầu khách hàng, kịch bản ứng phó và đầu mối chịu trách nhiệm; lưu ý nghĩa vụ thông báo trong 72 giờ khi sự cố lộ, mất dữ liệu gây tổn hại.
Quản trị rủi ro số cần gắn với chiến lược tiếp cận thị trường quốc tế. Tại phiên kết nối thị trường quốc tế, các chuyên gia tập trung phân tích, nghiên cứu thị trường, xác định khách hàng, đối tác tiềm năng, đánh giá đối tác nước ngoài và kết nối B2B. Để biến kết nối thành hợp tác, DNNVV cần phải kiểm soát dữ liệu chia sẻ, làm rõ mục đích, bên tiếp nhận và trách nhiệm khi xảy ra sự cố. Tuân thủ pháp luật, bảo vệ thông tin giúp doanh nghiệp tạo dựng niềm tin và duy trì hợp tác bền vững.
Bà Trần Thị Thanh Tâm cho rằng, tuân thủ pháp luật và quản trị rủi ro là khoản đầu tư phát triển, không phải chi phí tuân thủ. Với DNNVV, từ kiểm soát dữ liệu, phân quyền truy cập đến chủ động ứng phó sự cố, mỗi giải pháp đều góp phần bảo vệ uy tín và năng lực kết nối thị trường. Khi thông tin được quản lý đúng mục đích, đối tác được xác minh và trách nhiệm được xác định rõ, doanh nghiệp tạo dựng niềm tin - điều kiện để biến cơ hội kết nối thành hợp tác thực chất và tham gia sâu hơn vào chuỗi cung ứng quốc tế.