



Thuyền trưởng người Việt Nam bị phạt 8 năm tù vì vận chuyển trái phép gần 800 kg vảy tê tê
Thuyền trưởng người Việt Nam Lã Văn Phương bị tòa án ở Indonesia tuyên 8 năm tù và phạt bổ sung 1 tỷ rupiah vì vận chuyển trái phép gần 800 kg vảy tê tê Java.


 |
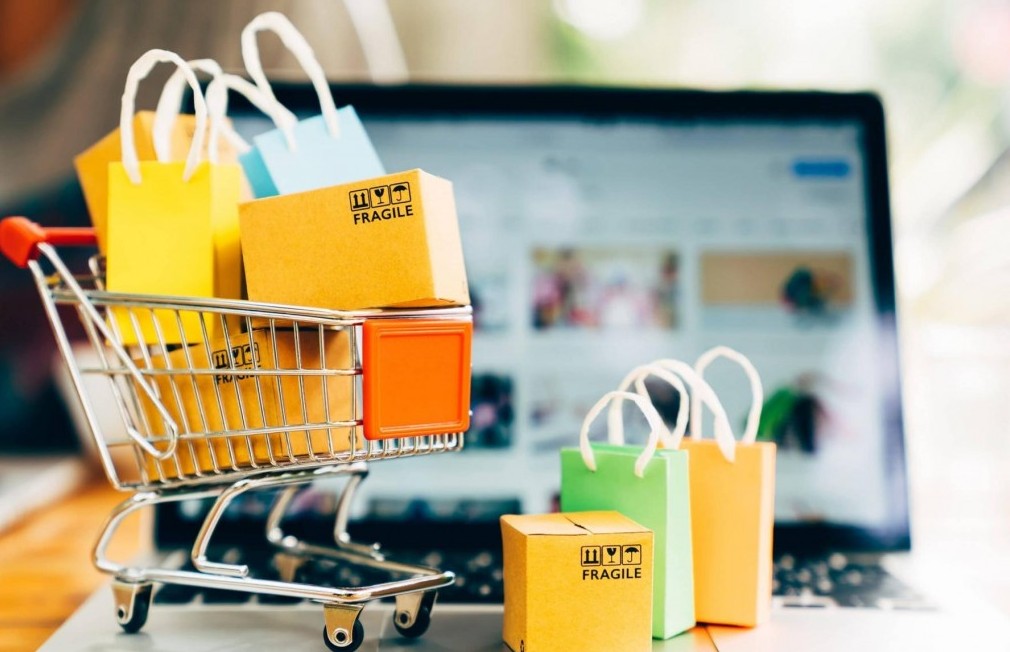
| Chuyển đổi số là xu thế tất yếu nhưng nếu thiếu an ninh mạng, đây có thể trở thành “mảnh đất màu mỡ” cho gian lận thương mại. Ảnh minh họa. |
Chuyển đổi số không an toàn tạo “kẽ hở” cho gian lận
Không còn dừng ở phá hoại hệ thống, các cuộc tấn công mạng đang bị biến tướng thành công cụ gian lận thương mại nhắm vào SME. Trong bối cảnh chuyển đổi số tăng tốc, những “kẽ hở” an ninh đang khiến doanh nghiệp Việt Nam đối mặt nguy cơ mất dữ liệu, tiền bạc và uy tín.
Phát biểu tại Diễn đàn “Tương lai số an toàn cho doanh nghiệp vừa và nhỏ” do Hiệp hội An ninh mạng Quốc gia phối hợp cùng các cơ quan liên quan tổ chức ngày 15/4/2026 tại Hà Nội, Đại tá, TS Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (Bộ Công an) cảnh báo: Các cuộc tấn công mạng hiện nay không còn đơn thuần là phá hoại hệ thống mà đã trở thành phương tiện để thực hiện các hành vi lừa đảo và gian lận thương mại.
Theo ông Quân, nhiều SME đang phải đối mặt với hàng loạt sự cố như: mất dữ liệu khách hàng, bị chiếm quyền kiểm soát hệ thống, gián đoạn hợp đồng hoặc bị giả mạo giao dịch thanh toán. Những sự cố này không chỉ gây thiệt hại tài chính mà còn ảnh hưởng lâu dài đến uy tín doanh nghiệp.
“Các hình thức tấn công ngày càng tinh vi, từ giả mạo email đối tác, thay đổi thông tin thanh toán đến phát tán phần mềm giả. Nếu không kiểm soát tốt, doanh nghiệp có thể trở thành nạn nhân của các hành vi gian lận mà không kịp nhận ra”, ông Quân nhấn mạnh.
Các chuyên gia nhận định, SME đang là nhóm dễ bị tổn thương nhất trong môi trường số do hạn chế về nguồn lực và kinh nghiệm. Ông Vũ Duy Hiền, Phó Tổng thư ký kiêm Chánh Văn phòng Hiệp hội An ninh mạng quốc gia cho rằng, một sự cố an ninh mạng hiện nay không còn là vấn đề riêng lẻ của doanh nghiệp mà có thể kéo theo hệ lụy lớn hơn.
“Một vụ rò rỉ dữ liệu, mã độc hay giả mạo thương hiệu có thể bị lợi dụng để thực hiện các hành vi gian lận thương mại, ảnh hưởng trực tiếp đến khách hàng và toàn bộ hệ sinh thái kinh doanh”, ông Hiền cảnh báo.
Thực tế cho thấy, nhiều SME vẫn sử dụng phần mềm không rõ nguồn gốc, ứng dụng giả mạo hoặc công nghệ chưa được kiểm chứng. Đây chính là “cửa ngõ” phổ biến để tội phạm công nghệ cao xâm nhập, từ đó khai thác dữ liệu phục vụ mục đích lừa đảo.
Một điểm đáng chú ý được các chuyên gia nhấn mạnh là chuyển đổi số chỉ thực sự hiệu quả khi đi kèm bảo đảm an toàn thông tin. Nếu không, chính môi trường số sẽ trở thành “kẽ hở” để các hành vi gian lận thương mại phát triển mạnh hơn, với quy mô lớn và khó kiểm soát.
Ông Quân nhận định, trong bối cảnh hiện nay, an ninh mạng đã trở thành bài toán chiến lược. “Dữ liệu và nền tảng số là yếu tố quyết định năng lực cạnh tranh, nhưng đồng thời cũng mở ra những nguy cơ chưa từng có. SME có thể trở thành mắt xích yếu, khiến rủi ro lan rộng sang toàn bộ chuỗi giá trị”, ông Quân nhận định.
Cần hệ sinh thái đồng bộ để chống gian lận
Theo ông Hiền, nhiều doanh nghiệp hiện chưa triển khai các biện pháp bảo mật cơ bản như xác thực nhiều lớp, mã hóa dữ liệu hay sao lưu định kỳ.
Điều này khiến nguy cơ mất an toàn thông tin gia tăng, đồng thời tạo điều kiện để các hành vi gian lận thương mại lợi dụng. “Không ít doanh nghiệp chưa biết mình đang ở mức độ an toàn nào, cần làm gì để tự bảo vệ và xử lý ra sao khi sự cố xảy ra”, ông Hiền cho biết.
Ngoài ra, yếu tố con người cũng là điểm yếu. Nhân viên dễ bị lừa qua email giả mạo, đường link độc hại hoặc file chứa mã độc, những thủ đoạn phổ biến trong các vụ lừa đảo hiện nay.
Trong bối cảnh đó, Chính phủ đã ban hành Quyết định số 433/QĐ-TTg về Đề án chuyển đổi số cho SME giai đoạn 2026-2030, với mục tiêu hỗ trợ hàng trăm nghìn doanh nghiệp ứng dụng công nghệ.
Tuy nhiên, theo các chuyên gia, mở rộng chuyển đổi số phải đi cùng yêu cầu bảo đảm an toàn thông tin. Nếu không kiểm soát tốt, quá trình số hóa có thể vô tình làm gia tăng rủi ro, tạo điều kiện cho các hành vi gian lận thương mại, giả mạo giao dịch và chiếm đoạt dữ liệu phát triển.
Từ góc độ chuyên gia quốc tế, bà Anthea Mulakala, Giám đốc cấp cao Chương trình Kinh tế số của Quỹ châu Á cho rằng, các chính sách cần được cụ thể hóa thành giải pháp dễ tiếp cận, phù hợp với thực tế vận hành của SME. Theo bà Anthea Mulakala, trong bối cảnh tội phạm công nghệ cao liên tục biến đổi, doanh nghiệp cần chủ động nhận diện rủi ro và bảo vệ hệ thống.
Bên cạnh đó, chuyên gia cũng cho rằng, chống gian lận thương mại trên môi trường số không thể là trách nhiệm của riêng doanh nghiệp mà cần một hệ sinh thái đồng bộ. Việc chia sẻ thông tin, cảnh báo sớm và hỗ trợ ứng phó sự cố sẽ giúp giảm thiểu thiệt hại và nâng cao khả năng chống chịu của toàn bộ nền kinh tế số.
Chuyển đổi số là xu thế tất yếu nhưng nếu thiếu an ninh mạng, đây có thể trở thành “mảnh đất màu mỡ” cho gian lận thương mại. Như cảnh báo của các chuyên gia, vấn đề không còn là liệu doanh nghiệp có bị tấn công hay không, mà là khi nào và mức độ ra sao. Vì vậy, đầu tư cho an ninh mạng không chỉ là bảo vệ hệ thống, mà còn là bảo vệ uy tín, tài sản và sự tồn tại của doanh nghiệp trong môi trường kinh doanh số ngày càng phức tạp.